API RESTful
StrongFish dispose d'une API REST. Sa spécification OpenAPI est publiée ici, et les requêtes s'y authentifient avec une clé d'API.
Clés d'API
Ce qu'est une clé d'API
Un jeton qui authentifie une requête avec un en-tête X-Api-Key plutôt qu'avec une session. Elle porte exactement vos droits — ni plus, ni moins : traitez-la comme votre mot de passe.
L'API n'en stocke que l'empreinte. La clé elle-même n'existe qu'une fois, dans l'écran qui la crée, et ne peut plus être affichée ensuite. C'est délibéré : un jeton qu'un serveur peut relire est un jeton qu'un serveur compromis peut distribuer.
En créer une, et s'en servir pour se connecter
Allez dans Clés d'API dans le menu et créez-en une :
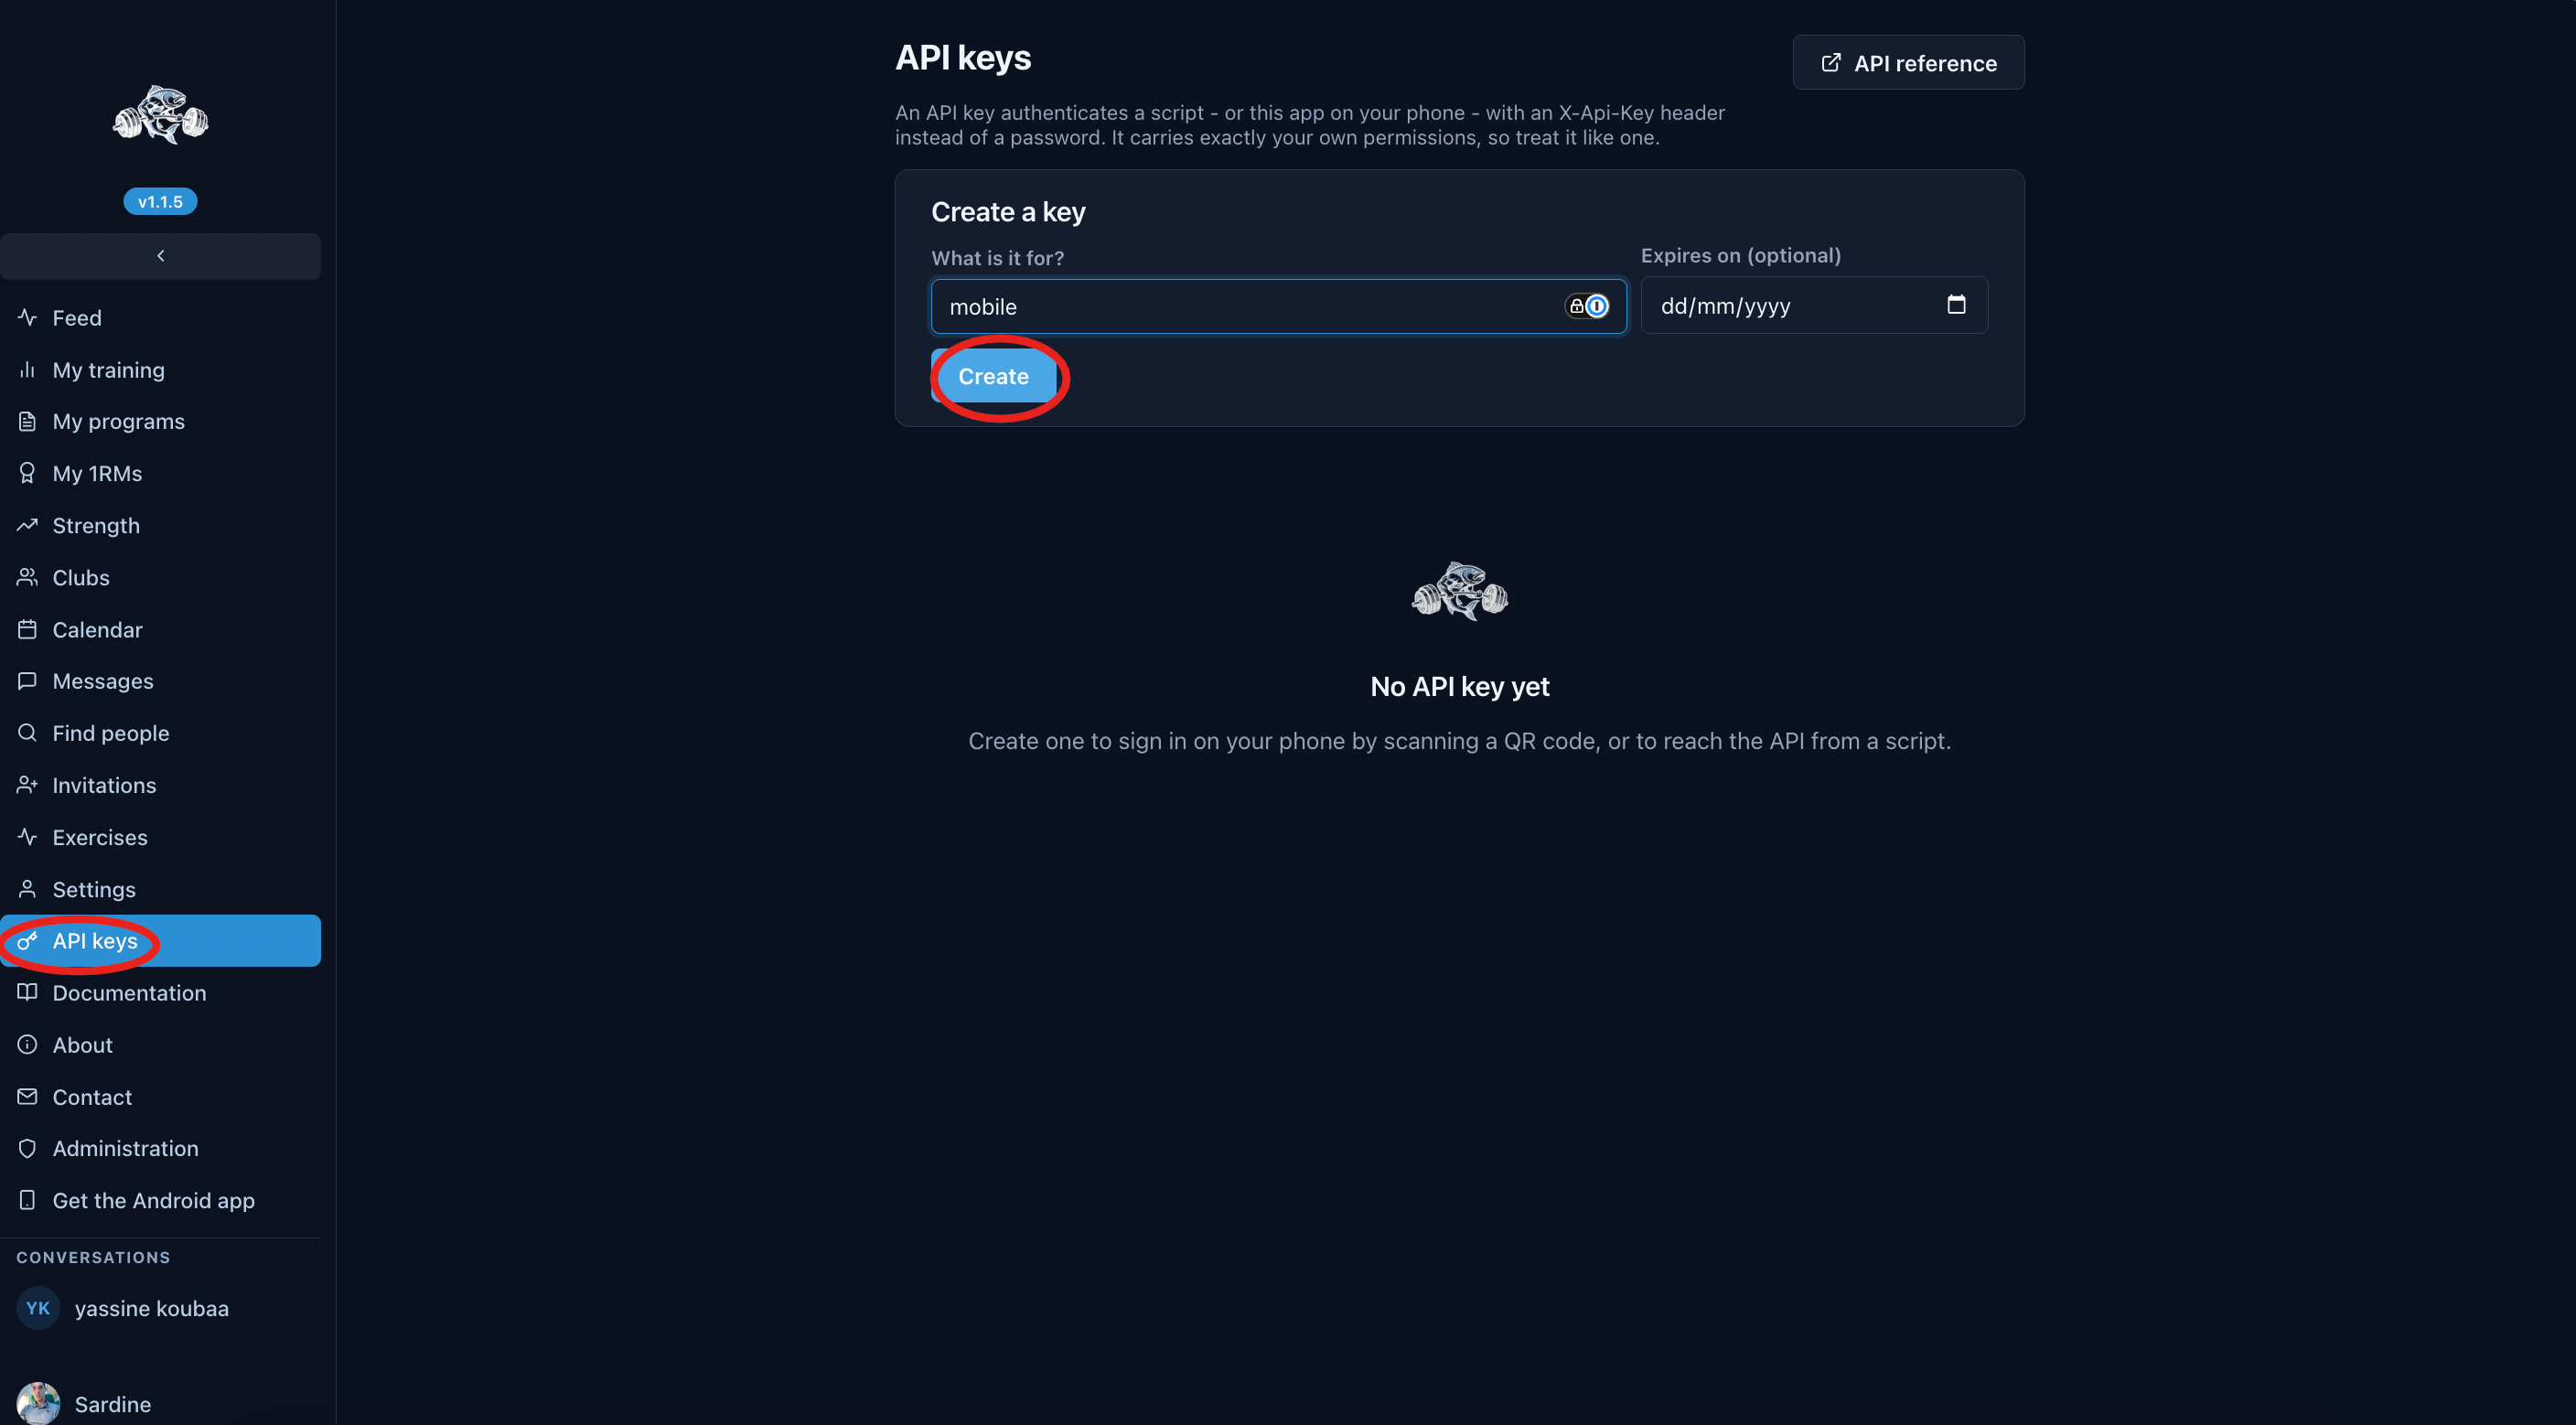
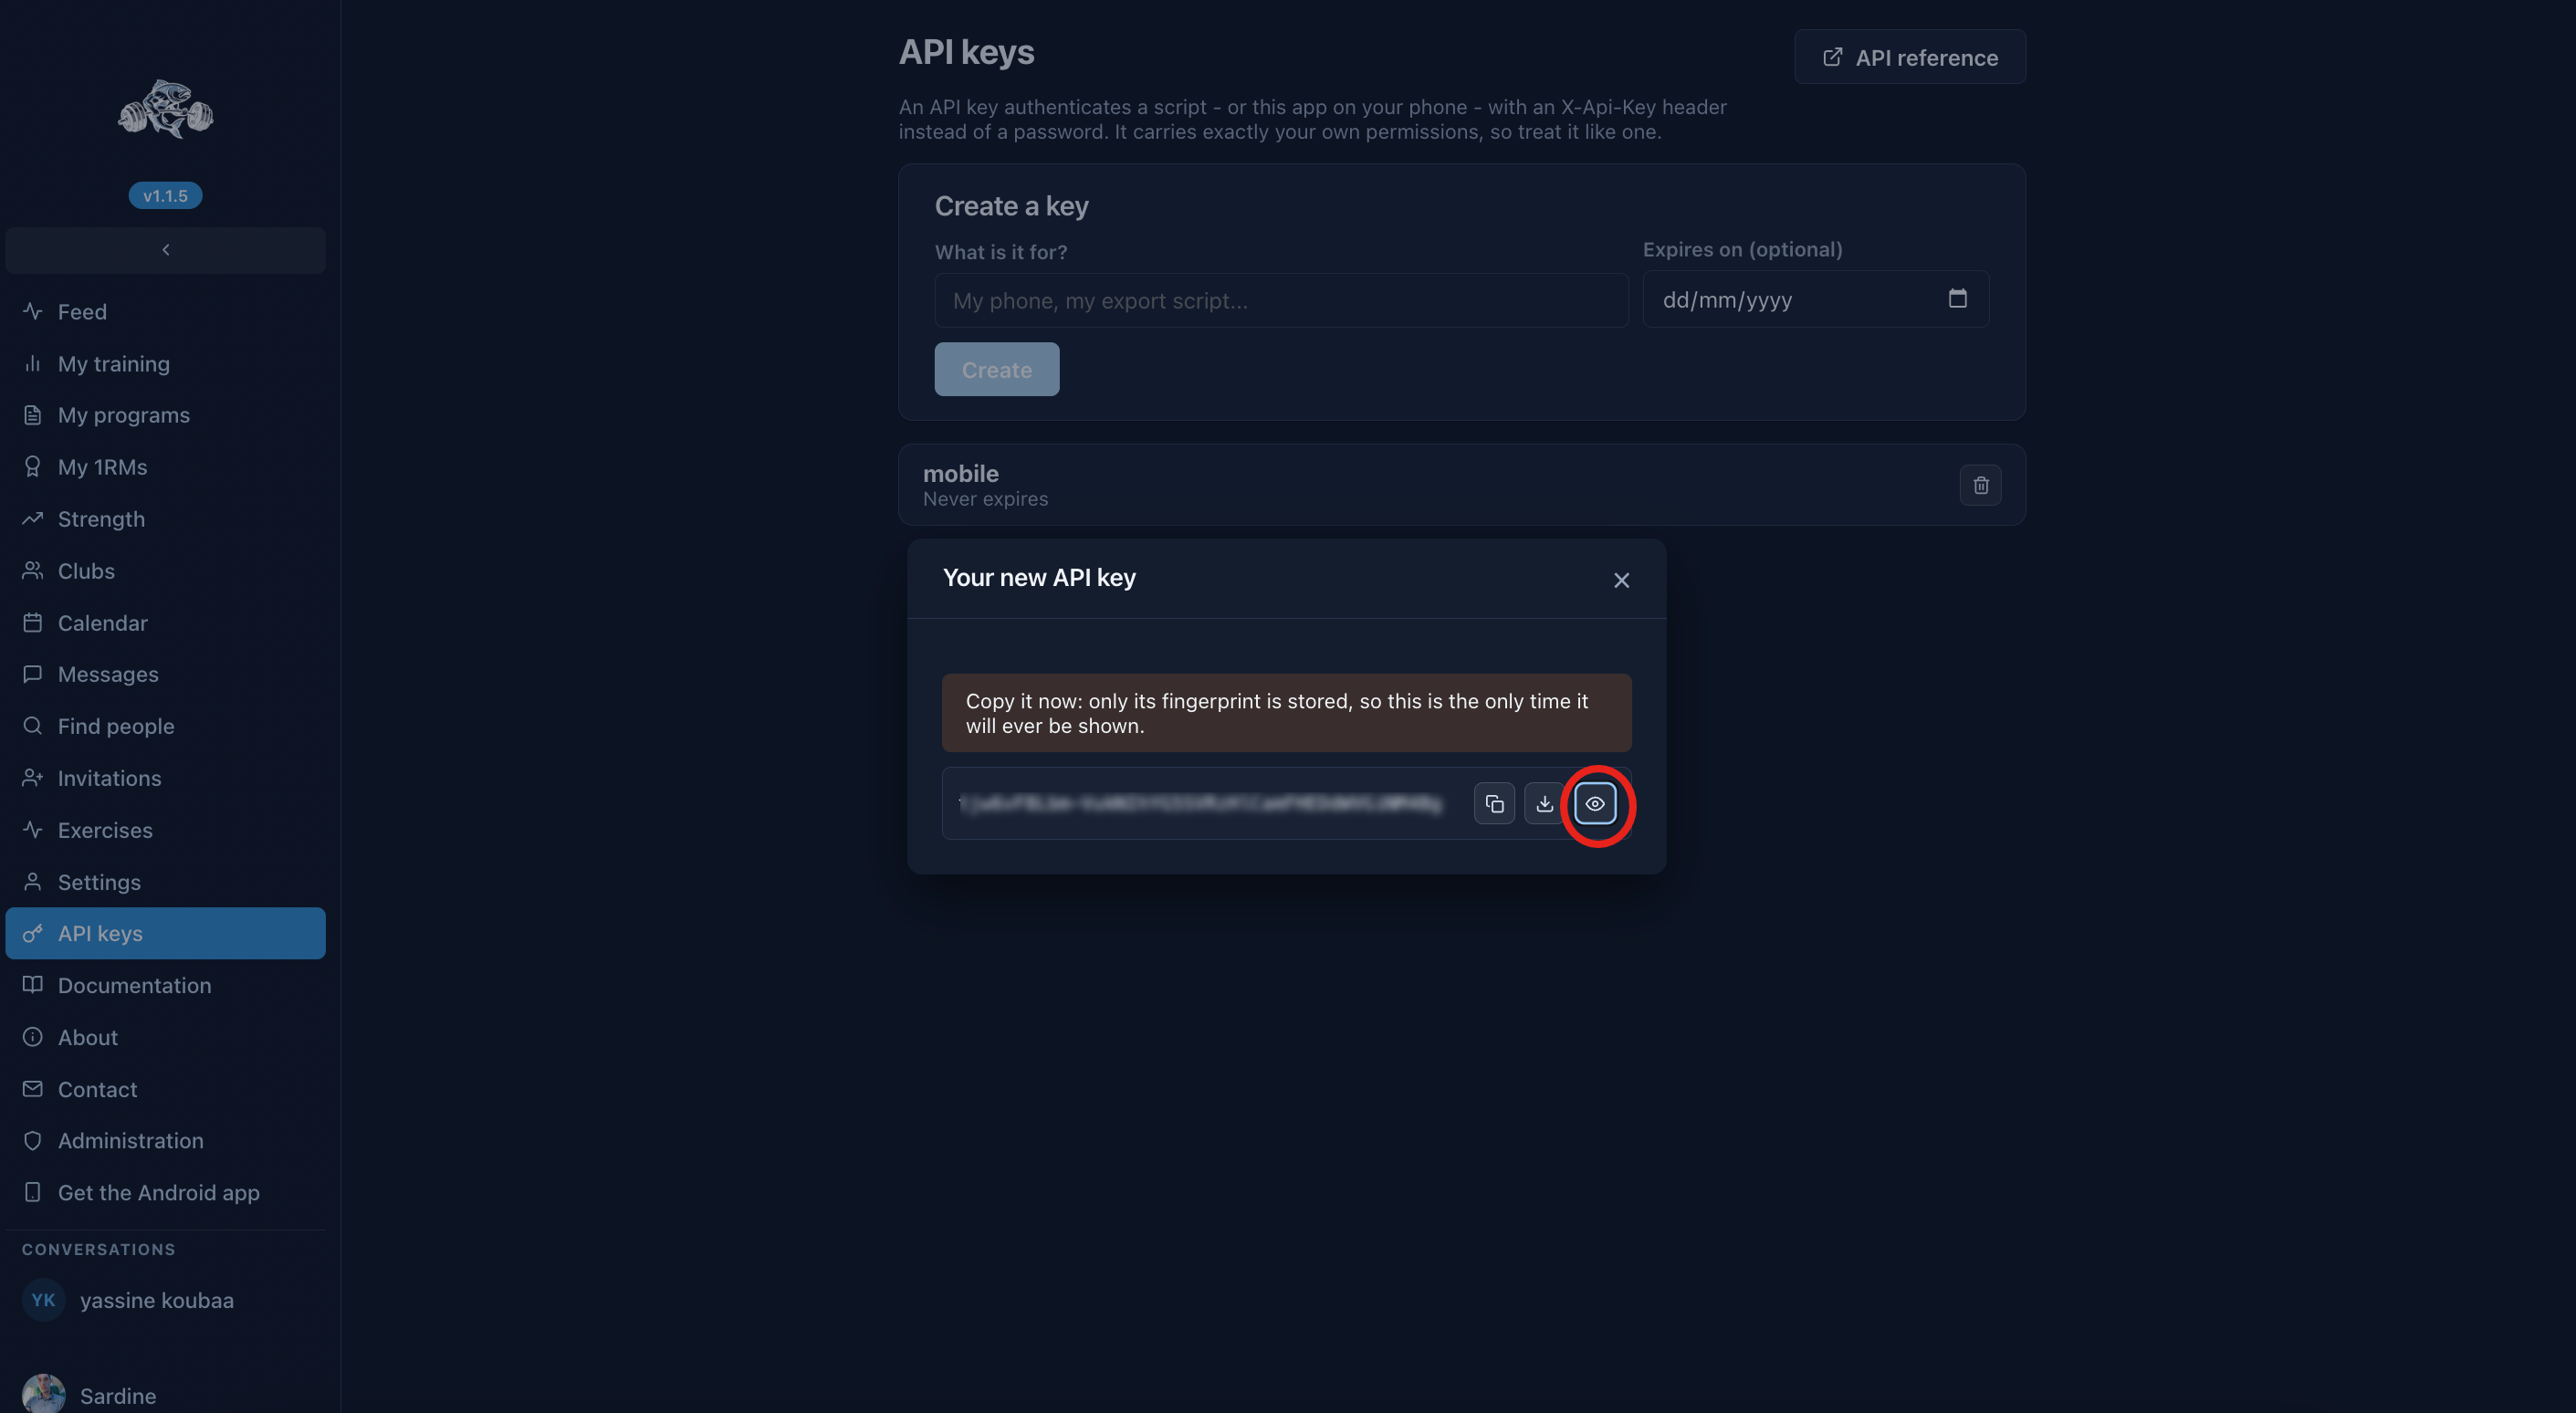
Vous pouvez ensuite copier la valeur affichée et la garder en lieu sûr, pour l'utiliser avec l'en-tête X-Api-Key dans votre script.
Ou afficher le QR code, avec l'icône en forme d'œil, si vous en avez besoin pour vous connecter sur mobile :
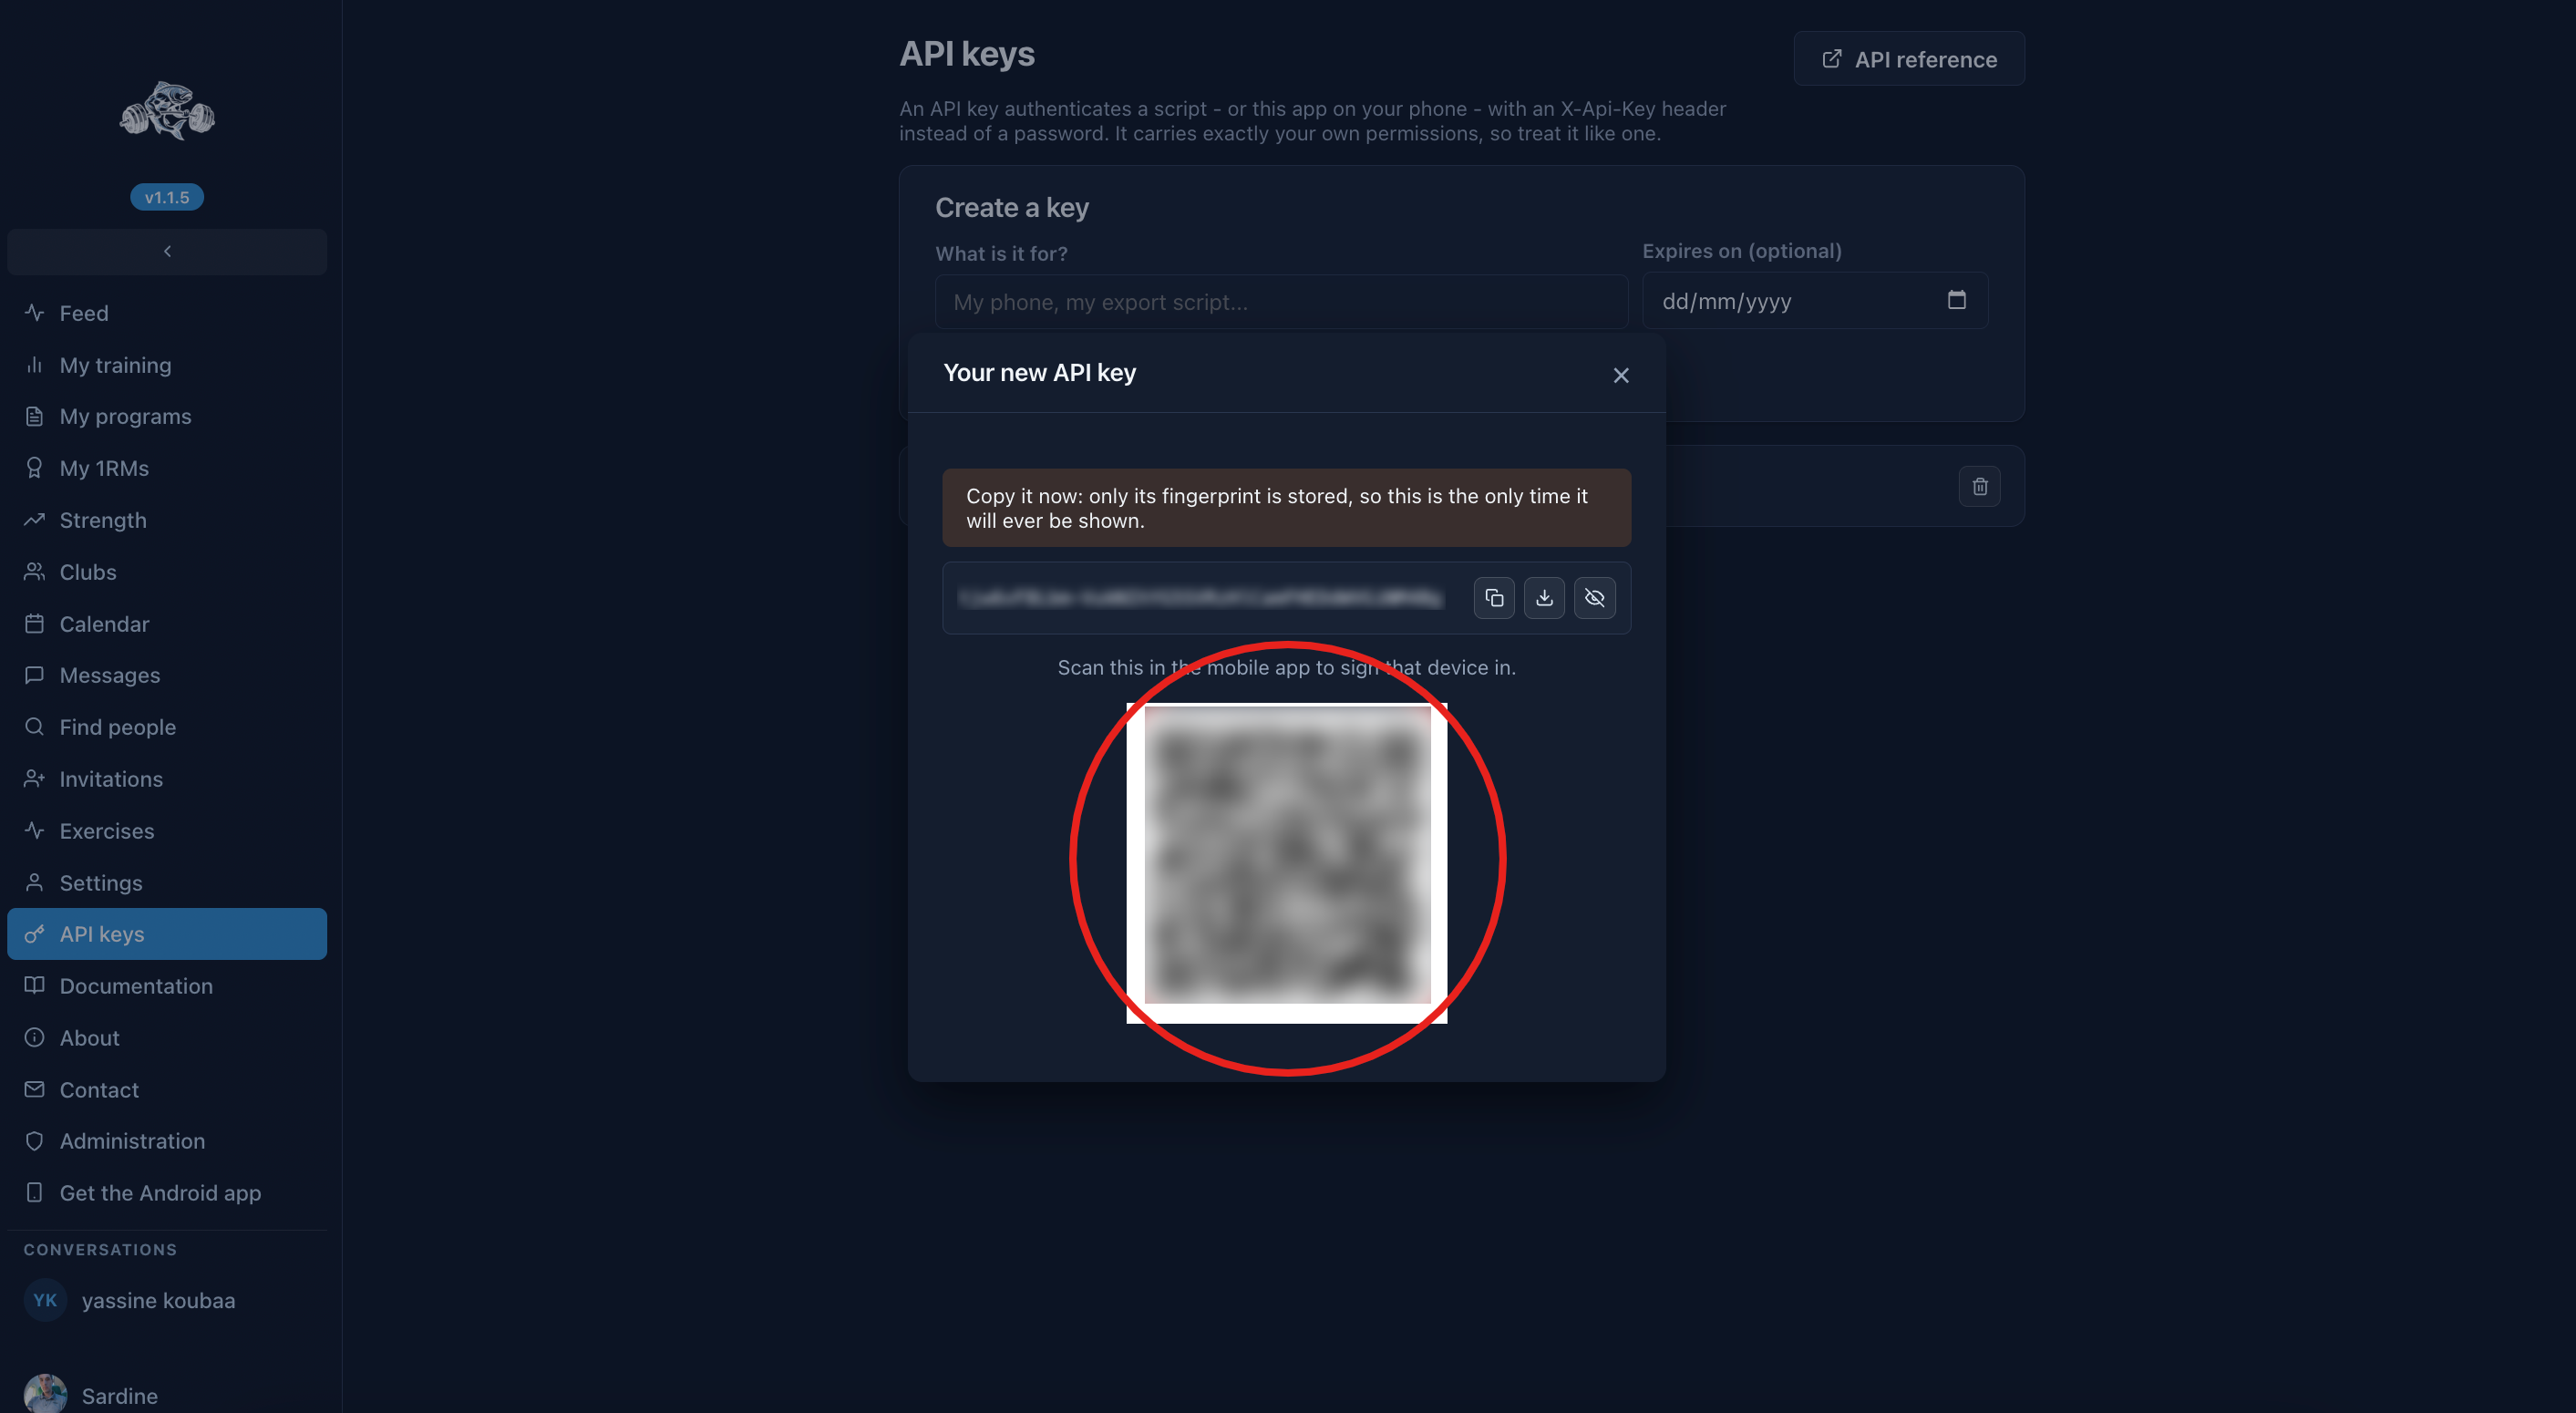
Attention : une fois la fenêtre fermée, elle ne reviendra pas.
Révoquer
Clés d'API liste celles que vous avez, leur date d'expiration et un bouton de révocation.
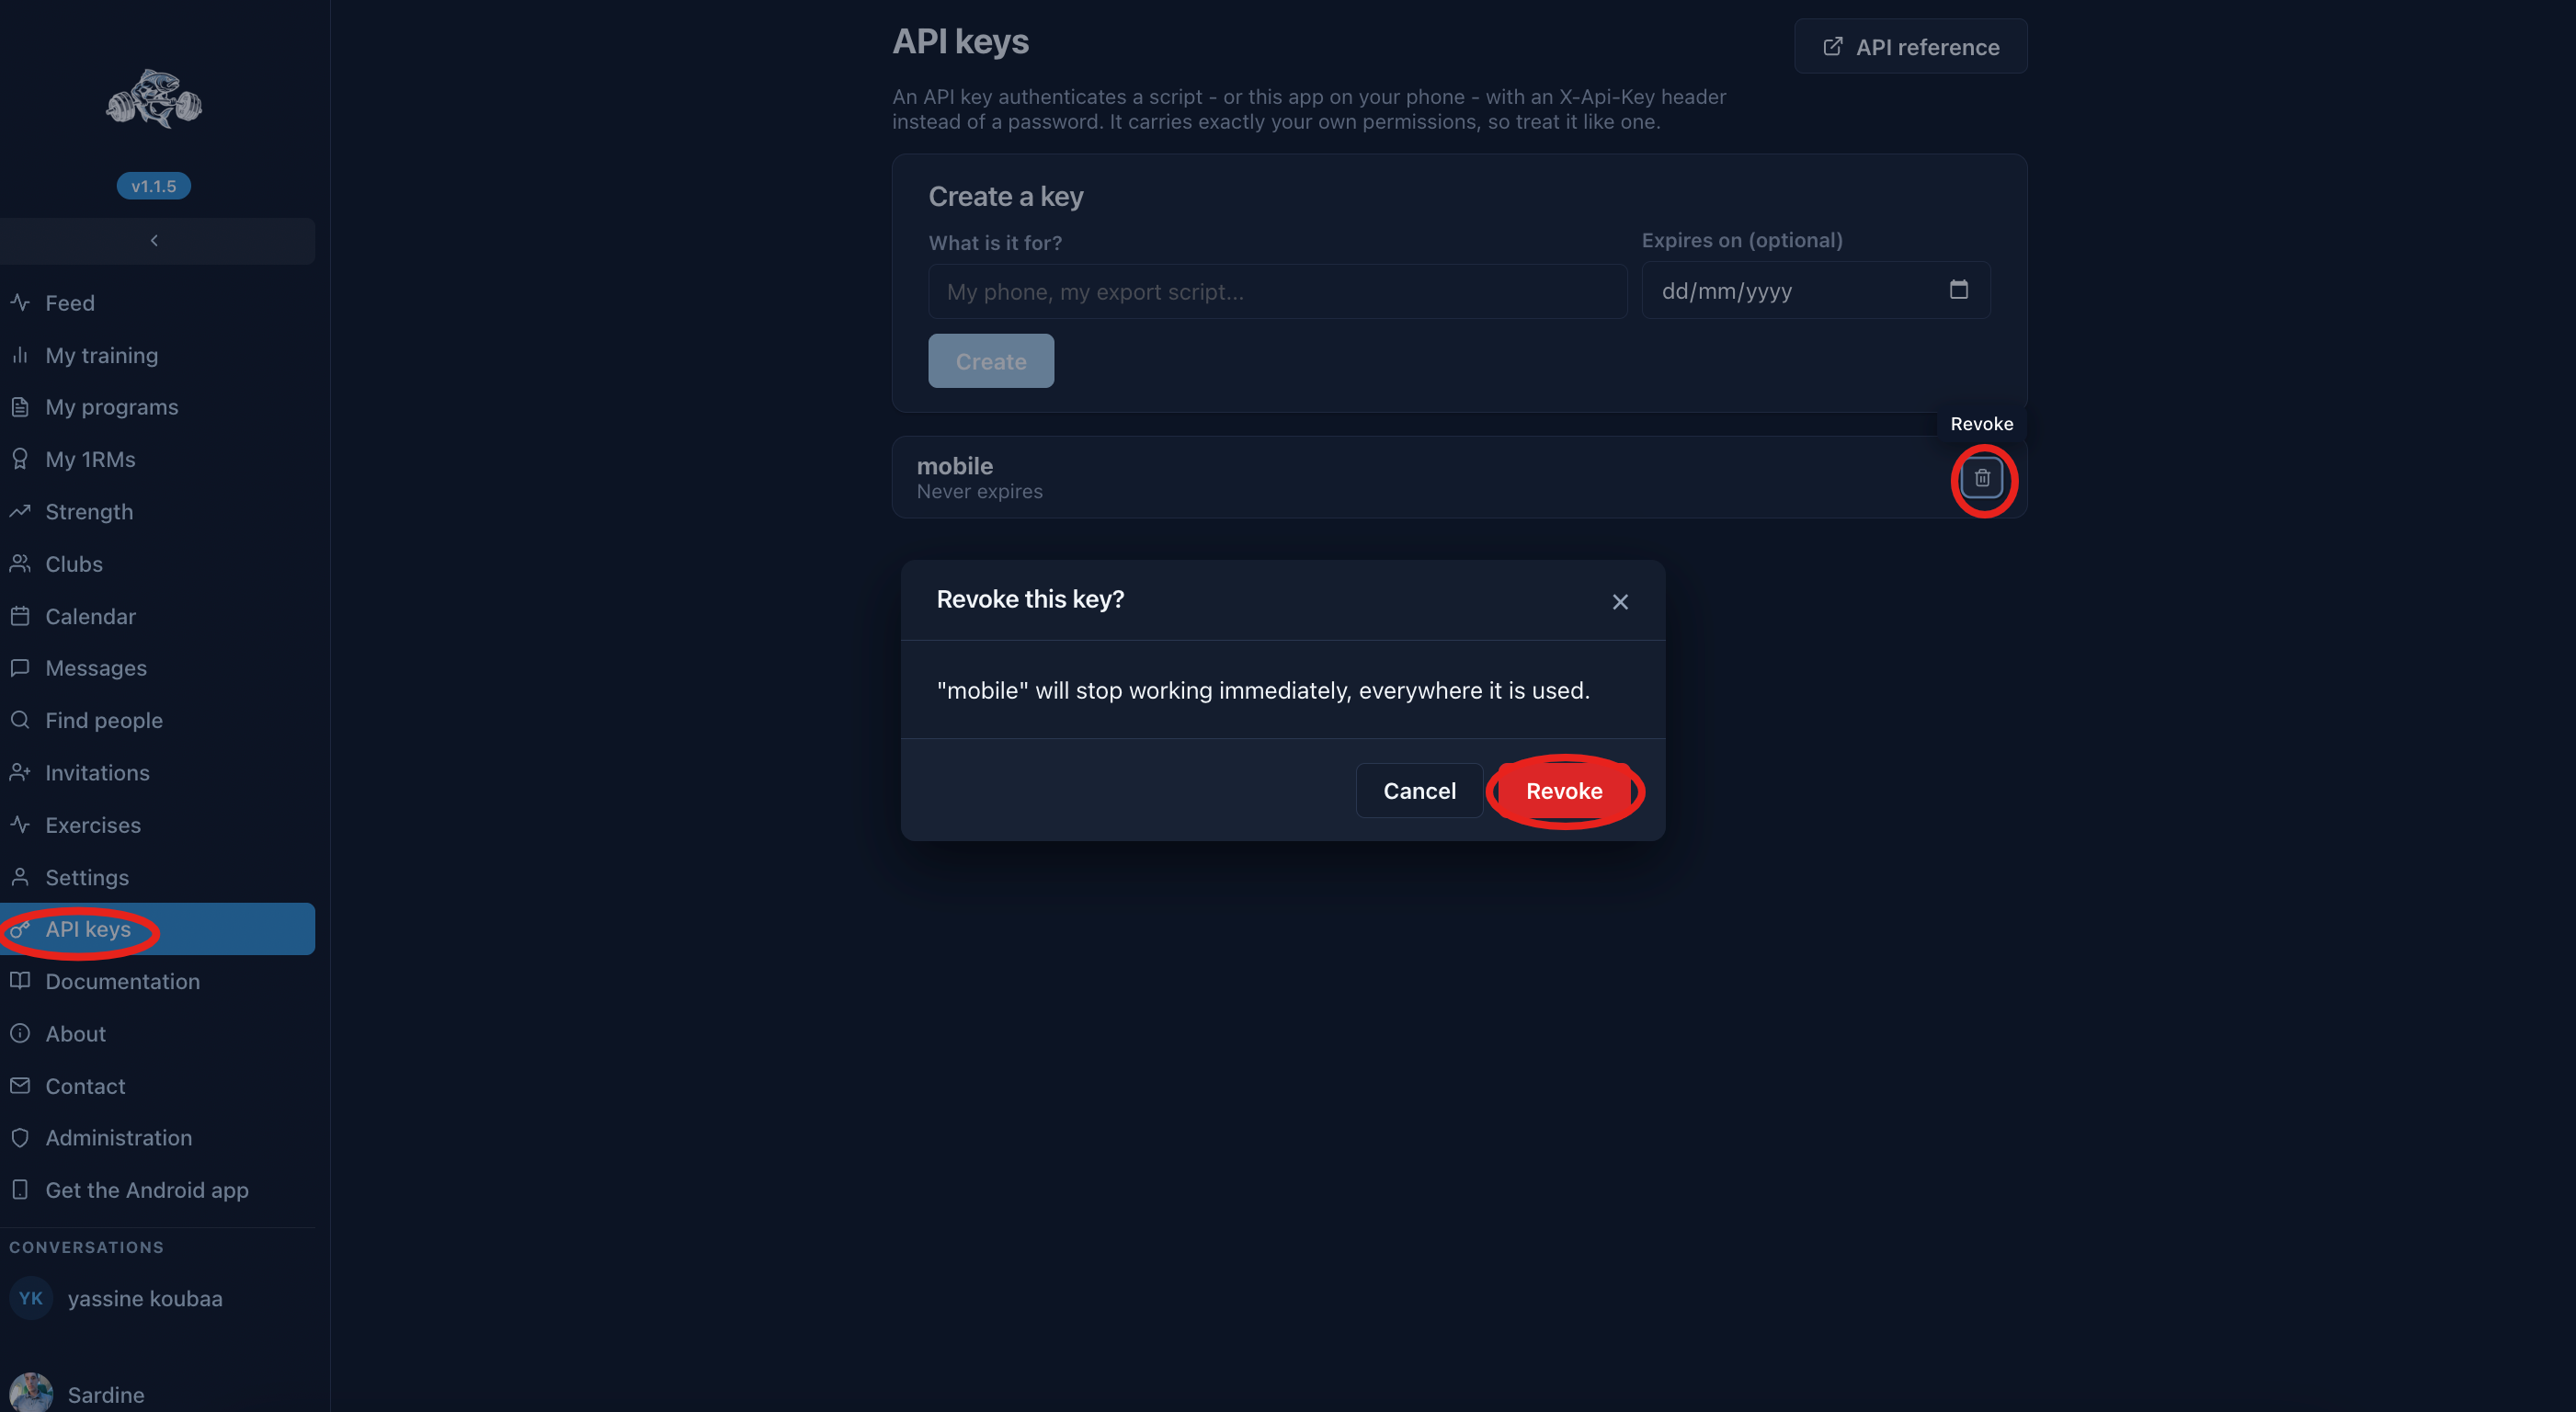
Une clé révoquée cesse de fonctionner aussitôt, partout où elle est utilisée.